Après le ménage d'un WordPress piraté, la liste de ce qu'il reste à regarder
After-Hack Checklist passe en revue dix endroits où un piratage laisse des traces (fichiers, comptes, contenus, réglages) et dit ce qu'il a trouvé, à quoi il l'a comparé et ce qu'il n'a pas regardé, sans rien modifier sur le site. L'extension est gratuite et en français.
Extension gratuite sur WordPress.org Voir le ProLe problème
Vous gérez seul le site d'une petite entreprise, chez un hébergeur mutualisé. Le site a été piraté. Vous avez lancé un scanner, supprimé les fichiers qu'il signalait, mis à jour WordPress. Les guides disent ensuite de vérifier les comptes administrateurs, les fichiers PHP dans uploads, le .htaccess, les tâches planifiées, les contenus modifiés. C'est long, technique, et on ne sait jamais si on a tout vu.
After-Hack Checklist fait cette liste à votre place, en lecture seule, et vous laisse décider. Il ne dit jamais « tout va bien » : il donne des constats précis, et la liste de ce qu'il n'a pas pu vérifier.
Ce que vous voyez
Dans Outils > After-Hack Checklist : une date de référence (par défaut, il y a 30 jours), une case pour autoriser le téléchargement des sommes de contrôle depuis WordPress.org, décochée au départ, et le bouton « Lancer le contrôle ». Le contrôle avance par petites étapes, avec une barre de progression, et reprend là où il s'était arrêté si la page se ferme.
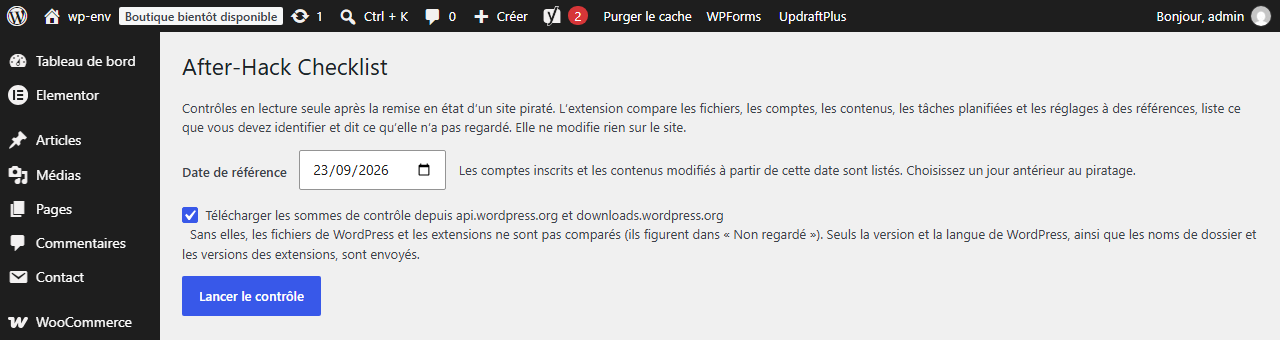
Illustration en texte d'un rapport. Les libellés exacts à l'écran peuvent varier.
2 anomalies, 1 suspect, 4 à identifier, 6 points non regardés

Fichiers téléversés (uploads)
  anomalie   wp-content/uploads/wp-load-8009.php
             fichier PHP dans le dossier des téléversements

Cœur de WordPress
  anomalie   wp-includes/wp-theme-core.php
             absent des sommes officielles de WordPress 7.1.3 (fr_FR)

Administrateurs
  suspect    compte « support-wp », créé après le 23/09/2026

Contenus
  à identifier   3 pages modifiées depuis le 23/09/2026

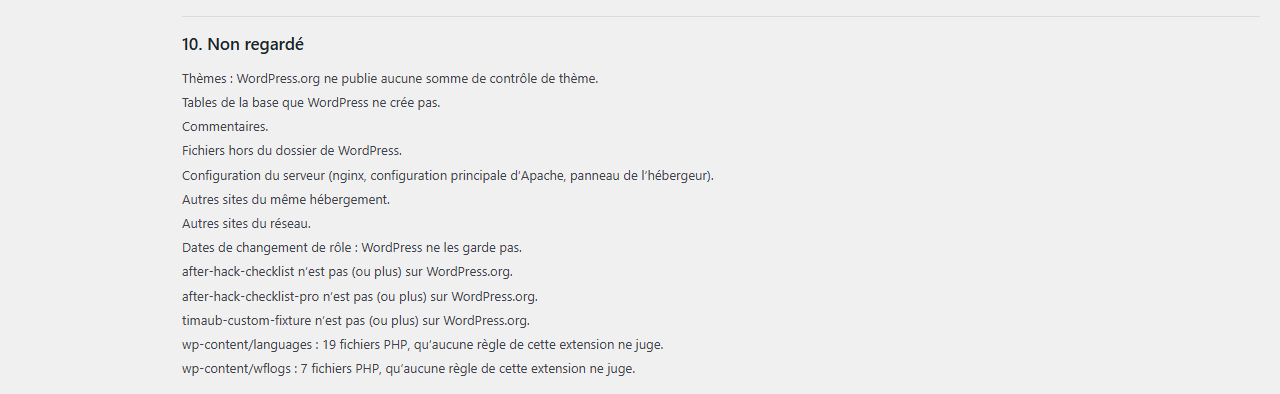
Non regardé
  thèmes : WordPress.org ne publie pas de sommes pour eux
  extension « exemple-premium » : aucune somme publiée
  ...
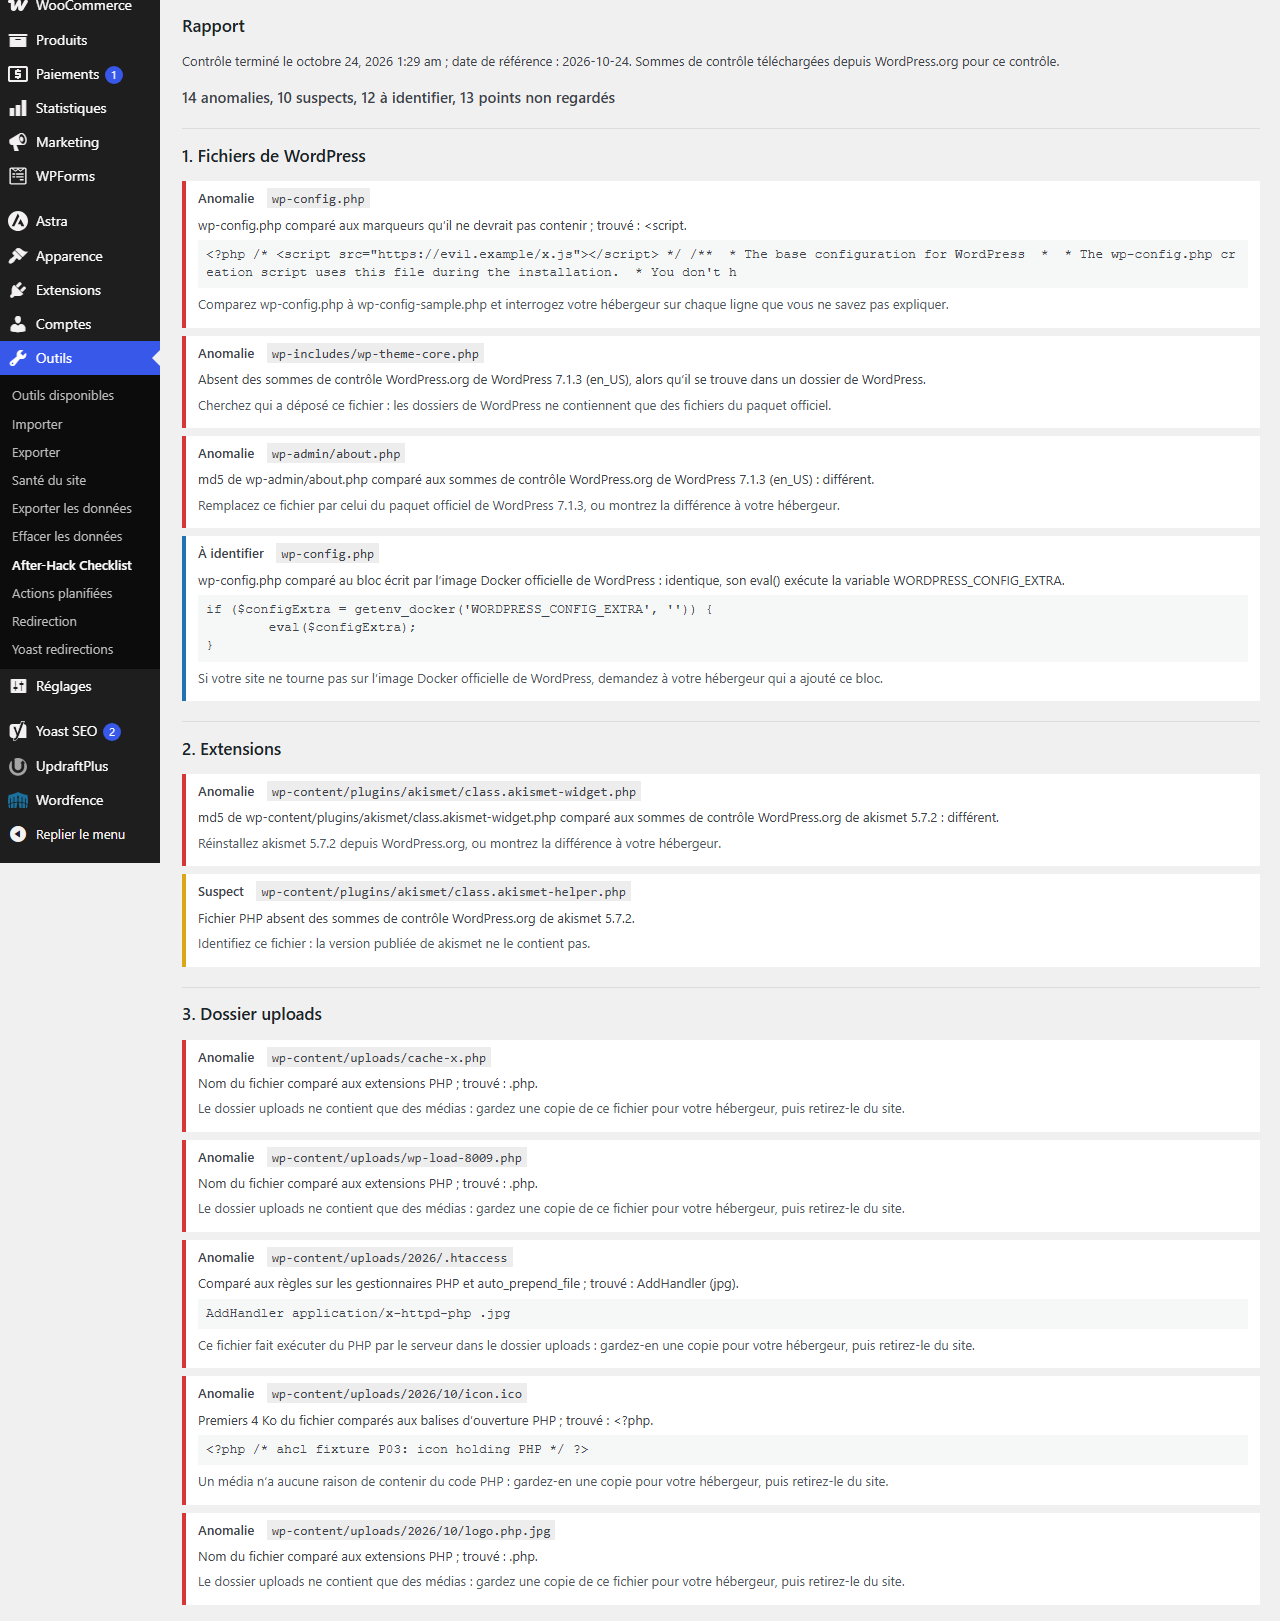
Trois niveaux de constat :
- anomalie : écart prouvé à une référence (somme de contrôle différente de celle de WordPress.org, fichier PHP dans
uploads) ; - suspect : motif fréquent dans les piratages, qui a aussi des usages normaux (script dans un widget, administrateur créé après la date) ;
- à identifier : élément que vous seul pouvez reconnaître (mu-plugin, drop-in, page modifiée depuis la date).
Pour chaque constat, le rapport indique ce que vous pouvez vérifier à la main, ou montrer à votre hébergeur.
Les dix contrôles
- Fichiers du cœur comparés aux sommes officielles de votre version et de votre langue ; fichiers inconnus dans
wp-adminetwp-includes; code inhabituel danswp-config.php. - Extensions de WordPress.org comparées aux sommes publiées pour leur version.
- Fichiers PHP dans
uploads, y compris déguisés (photo.php.jpg), fichiers.htaccesset.user.ini. - Mu-plugins et drop-ins, avec leur en-tête, leur taille et leur date.
- Comptes administrateurs, comptes créés depuis la date, droits accordés hors rôle.
- Règles
.htaccess: redirections vers un autre site, pages différentes pour les moteurs de recherche, fichiers non PHP exécutés comme du PHP. - Contenus créés ou modifiés depuis la date, scripts et iframes externes dans les contenus.
- Tâches planifiées dont le code vit dans
uploadsou hors de WordPress. - Adresses du site, inscription ouverte avec un rôle à droits élevés, extensions actives introuvables, scripts dans les options et les widgets.
- La liste de ce qui n'a pas été regardé.
Ce qu'il ne regarde pas
Cette liste figure à la fin de chaque rapport.
- Les thèmes : WordPress.org ne publie aucune somme de contrôle pour eux.
- Les extensions sans sommes publiées (extensions premium, extensions absentes de WordPress.org, certaines versions), nommées une à une.
- Le cœur et les extensions si les sommes n'ont pas pu être téléchargées (case décochée, erreur réseau), avec la raison.
- Les tables de la base qui n'appartiennent pas à WordPress, et les commentaires.
- Les fichiers hors du dossier de WordPress, la configuration du serveur, le panneau de l'hébergeur.
- Les autres sites du même hébergement, et les autres sites d'un réseau multisite.
- La date d'un changement de rôle : WordPress ne la garde pas.
- Les fichiers illisibles (comptés, les 50 premiers listés) et les fichiers de plus de 5 Mo.
Gratuit et Pro
| Fonction | Gratuit | Pro |
|---|---|---|
| Les dix contrôles, à la demande, rapport à l'écran, sans limite | Oui | Oui |
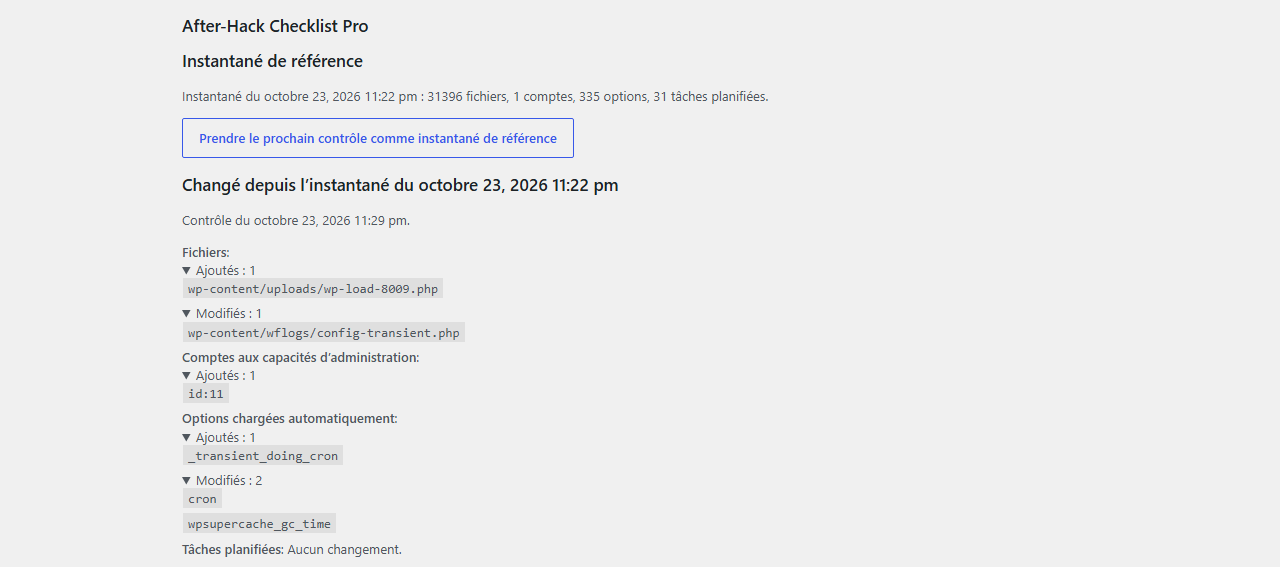
| Instantané de référence et section « Changé depuis l'instantané » | Non | Oui |
| Nouveau contrôle planifié, chaque jour ou chaque semaine, e-mail seulement pour un nouveau constat anomalie ou suspect | Non | Oui |
| Export du rapport en HTML imprimable | Non | Oui |
| Appels externes | Sommes de WordPress.org, si vous cochez la case | En plus : licence et mises à jour (Freemius) |
| Prix | Gratuit | 39 € HT, payés une fois, pour 1 site |
Le Pro est une extension séparée, installée à côté du gratuit. Rien dans le gratuit n'est limité dans le temps ni bloqué. Remboursement intégral sous 14 jours, sans condition.
Pro disponible prochainement.
Questions
Est-ce qu'il modifie mon site ?
Non. Il lit les fichiers, les comptes, les contenus, les réglages et les tâches planifiées, et n'écrit que ses propres options. Pour agir sur un constat, c'est vous qui le faites, par FTP, dans l'administration ou avec votre hébergeur.
Est-ce qu'il me dira que le piratage est terminé ?
Non. Il dit ce qu'il a trouvé là où il a regardé, avec un niveau pour chaque constat, et où il n'a pas regardé. Zéro anomalie veut seulement dire que ces dix contrôles n'ont trouvé aucun écart prouvé.
J'ai déjà passé un scanner. Qu'est-ce que ça ajoute ?
L'extension n'a pas de liste de signatures. Elle compare les fichiers aux sommes officielles de WordPress.org et liste ce que vous devez reconnaître : comptes administrateurs, mu-plugins, drop-ins, contenus récents, tâches planifiées, règles .htaccess, réglages. Elle ne remplace ni un scanner ni l'aide de votre hébergeur.
Est-ce qu'elle contacte des serveurs extérieurs ?
Seulement si vous cochez la case, décochée au départ. Elle demande alors à api.wordpress.org les sommes du cœur (avec votre version et votre langue), et à downloads.wordpress.org celles de chaque extension installée (nom du dossier et version). Rien n'est envoyé à l'éditeur. Détail : confidentialité.
Mon hébergement est mutualisé (IONOS, OVH…). Le contrôle va-t-il s'arrêter en route ?
Chaque étape travaille une quinzaine de secondes, puis la page lance la suivante. Si la page se ferme, rouvrez-la et choisissez « Reprendre ».
De quoi ai-je besoin ?
WordPress 6.8 ou plus, PHP 7.4 ou plus, un compte administrateur.
Sécurité et confidentialité
Vous avez trouvé une faille dans l'extension ? Écrivez à security@timaub.fr. Le même contact est publié dans /.well-known/security.txt (RFC 9116). Première réponse sous 5 jours ouvrés ; les failles confirmées sont corrigées dans une nouvelle version, et leurs auteurs cités s'ils le souhaitent. Merci de nous laisser le temps de publier le correctif avant d'en parler publiquement.
Cette page ne charge aucun script, aucune police ni aucun traceur externe. Détail des données : confidentialité.